Een rolgebaseerde interface laat niet iedere gebruiker hetzelfde zien. Per rol krijgen mensen andere informatie, acties en schermen, zodat ze alleen zien wat relevant is voor hun werk. Dat is prettig voor de gebruikservaring, maar ook belangrijk voor toegangscontrole: minder ruis, minder fouten en minder onnodige toegang tot gevoelige functies of data.

Onder die ervaring zit meestal een rechtenmodel zoals RBAC. Dat model bepaalt wat iemand mag, terwijl de interface vertaalt wat iemand ziet en kan doen. In dit artikel lees je hoe dat samenspel werkt, hoe je rollen slim definieert en waar het in enterprise- en SaaS-software vaak misgaat.
Waarom één interface voor iedereen meestal misgaat
Op papier klinkt één generieke interface efficiënt: bouwen, uitrollen, klaar. In de praktijk werkt het zelden goed, zeker niet binnen enterprise‑omgevingen en SaaS; de principes uit UX‑design voor enterprise en SaaS laten zien waarom. Een beheerder moet instellingen kunnen aanpassen, een manager wil vooral overzicht en rapportages, en een uitvoerende gebruiker wil snel taken afronden zonder omwegen. Zet je dat allemaal in hetzelfde scherm, dan ontstaat al snel een cockpit vol knoppen waar de meeste mensen niets mee hoeven.
Dat heeft twee gevolgen. Ten eerste daalt het gebruiksgemak. Gebruikers moeten zoeken, twijfelen vaker en klikken sneller mis. Training kost meer tijd en de kans op frustratie loopt op. Ten tweede neemt het risico toe dat mensen functies zien of zelfs gebruiken die niet bij hun verantwoordelijkheid passen. Juist in complexe software wil je daarom twee dingen tegelijk bereiken: een schonere, overzichtelijkere ervaring én minder kans op onbevoegde of risicovolle acties.
Vooral in enterprise-omgevingen, waar beheerders, managers en uitvoerende gebruikers naast elkaar werken, horen least privilege en usability dus bij elkaar. Goede rolgebaseerde interfaces zijn niet streng om streng te zijn; ze verbeteren de UX voor bedrijfssoftware en helpen mensen sneller en veiliger hun werk te doen.
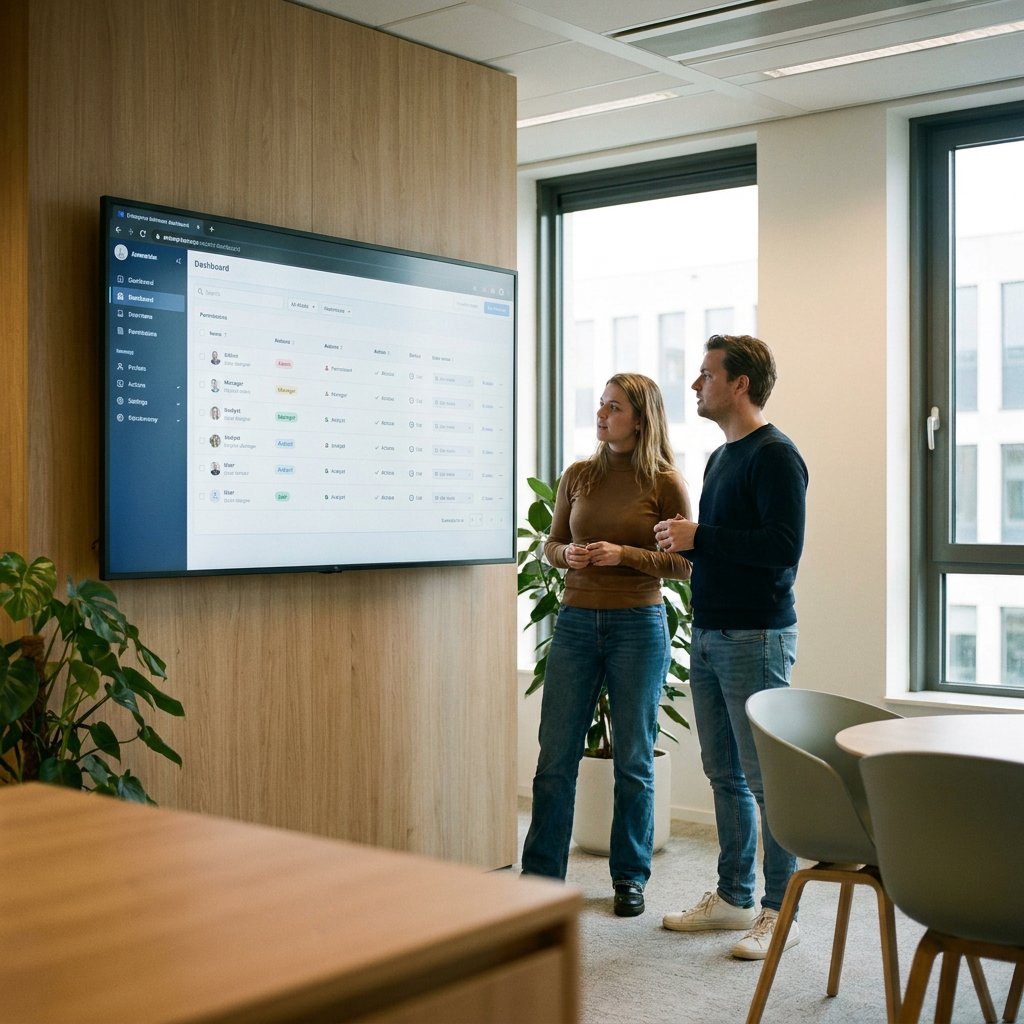
De motor onder de motorkap: rollen, rechten en RBAC
De technische basis onder rolgebaseerde interfaces is meestal Role-Based Access Control, oftewel RBAC. Daarbij worden rechten niet één voor één aan losse gebruikers gegeven, maar gebundeld in rollen. Een gebruiker krijgt vervolgens een rol toegewezen, en de software bepaalt op basis daarvan welke gegevens, schermen en acties beschikbaar zijn.
Belangrijk is het verschil tussen toegangscontrole en interfacegedrag. RBAC regelt wat iemand mág: bekijken, aanmaken, wijzigen, goedkeuren of beheren. De interface vertaalt dat naar wat iemand ziet en kan doen. Iemand zonder recht op systeeminstellingen hoort die instelling idealiter niet prominent in de navigatie te zien, iets wat ook raakt aan WCAG voor enterprise‑software. Iemand die alleen mag lezen, krijgt wel inzicht maar geen bewerkacties.
Zo’n model bestaat meestal uit een paar vaste bouwstenen: rollen, permissies, roltoewijzing en beleidsregels die bepalen wanneer rechten gelden. In complexere software komt daar vaak nog context bovenop, zoals projectniveau, teamniveau of afdelingsniveau. Soms gelden extra regels alleen binnen een bepaalde processtap, verantwoordelijkheid of tijdelijke opdracht.
Een projectmanager kan bijvoorbeeld binnen project A meer zien en doen dan binnen project B. Dezelfde applicatie gedraagt zich dan per context anders, zonder dat je voor elke situatie een volledig nieuw systeem hoeft te ontwerpen. Juist daar zit de kracht: niet iedereen hetzelfde geven, maar per verantwoordelijkheid de juiste combinatie van toegang, zichtbaarheid en handelingsruimte.
Zo verandert dezelfde software per rol
Beheerder
Wat zichtbaar is: Systeeminstellingen, gebruikersbeheer, auditinformatie en alle projecten.
Welke acties mogelijk zijn: Rollen toewijzen, instellingen wijzigen, toegangen beheren en configuraties publiceren.
Wat bewust afgeschermd blijft: Zo min mogelijk; alleen extra beveiligde handelingen kunnen aanvullende checks vereisen.
Manager of projectmanager
Wat zichtbaar is: Teamoverzicht, voortgang, rapportages en eigen projecten of afdelingen.
Welke acties mogelijk zijn: Werk verdelen, rapporten bekijken, uitzonderingen aanvragen en projectdata aanpassen.
Wat bewust afgeschermd blijft: Globale systeemconfiguratie en gegevens buiten de eigen verantwoordelijkheid.
Teamlid
Wat zichtbaar is: Eigen taken, relevante dossiers, statusinformatie en praktische navigatie.
Welke acties mogelijk zijn: Taken afronden, gegevens invoeren, opmerkingen plaatsen en eigen werk bijwerken.
Wat bewust afgeschermd blijft: Beheerfuncties, brede rapportages en records van andere teams of projecten.
Auditor of specialistische controle-rol
Wat zichtbaar is: Logboeken, rapportages en specifieke compliance- of kwaliteitsinformatie.
Welke acties mogelijk zijn: Controleren, exporteren en signaleren, maar meestal niet operationeel wijzigen.
Wat bewust afgeschermd blijft: Dagelijkse projectbewerking, taaktoewijzing en systeembeheer.
Rollen ontwerpen zonder permissie-spaghetti
Een werkbaar rollenmodel begint niet bij functietitels, maar bij echt gedrag in de software.
- Baseer rollen op taken, verantwoordelijkheden en competenties. “Manager” zegt minder dan “mag goedkeuren”, “mag rapportages zien” of “mag teams beheren”.
- Werk met standaardrollen als fundament en laat aangepaste rollen alleen toe waar ze aantoonbaar nodig zijn. Anders groeit maatwerk sneller dan je beheer aankan.
- Denk in lagen: organisatieniveau, projectniveau en uitzonderingen per team of persoon. Eén vaste rol dekt in complexe software zelden alle situaties.
- Hanteer least privilege als uitgangspunt. Geef alleen toegang die nodig is om het werk goed en veilig uit te voeren.
Waar rolgebaseerde interfaces vaak stuklopen
De meest voorkomende fout is rolgroei. Er komen steeds nieuwe uitzonderingen bij, tijdelijke rechten worden permanent en voor elk speciaal geval ontstaat weer een extra rol. Het resultaat: permissie-spaghetti. Wat ooit overzichtelijk begon, verandert in een model dat niemand meer echt begrijpt.
Een tweede valkuil is denken dat verbergen genoeg is. Als een actie ontbreekt of geblokkeerd is, moeten gebruikers wel snappen waarom. Zonder uitleg lijkt de software willekeurig, en dat leidt tot frustratie, tickets en workarounds. Bovendien schieten rollen soms tekort bij tijdelijke projecttoegang, contextafhankelijke beslissingen of extra beveiligingsregels die boven op het rolmodel nodig zijn.
Zonder regelmatige evaluatie raakt de aansluiting met de praktijk kwijt. Dan wordt niet alleen het rechtenmodel rommelig, maar ook de interface inconsistent en lastig te beheren.
Zo toets en onderhoud je het zonder giswerk
Een goed rollenmodel ontwerp je niet één keer; je blijft het toetsen aan echt gebruik met UX research voor enterprise software. Praktische methoden om rollen en permissies te valideren vind je in gebruikersonderzoek bij B2B‑software.
- Test per rol complete workflows. Kijk niet alleen of een knop zichtbaar is, maar ook of mensen taken echt kunnen afronden zonder onnodige blokkades of risico’s.
- Plan periodieke reviews van rollen en permissies. Teams, processen en projecten veranderen, dus je toegangsmodel moet mee kunnen bewegen.
- Gebruik logging en monitoring om verdachte acties, foutieve aannames en compliance-risico’s vroeg zichtbaar te maken.
- Doe rolgerichte UX-research. In complexe enterprise- of SaaS-software helpen gebruikerstests per rol, een UX-audit of een Design Sprint voor B2B SaaS‑use cases om frictie tussen rechten en gebruikservaring snel bloot te leggen. Dat is ook precies het soort vraagstuk waar Less or more organisaties bij ondersteunt.
Ik ben Tim van Less or more, en wij maken werken in bedrijfssoftware makkelijker. Leuker. Fraaier. Gebruiksvriendelijker. Efficiënter. Waardevoller. Winstgevender. Want gebruikers die sneller kunnen werken, meer vertrouwen hebben en zich verbonden voelen met jouw product, maken verkopen makkelijker, onboarding sneller en versterken jouw marktpositie.